Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
Loading...
본 장에서는 SysMasterDB 접속 이후의 사용 방법을 다음과 같은 단계로 설명한다.
SysMasterDB 접속하기 - 로그인 및 그룹 선택 방법에 대해 설명한다.
권한 설정하기 - 그룹과 권한에 대해 설명한다.
User 생성하기 - 유저 생성 방법에 대해 설명한다.
- 관제 DB 등록 방법에 대해 설명한다.
- 그룹 생성하는 방법에 대해 설명한다.
Super Admin 유저는 아래와 같이 Global Navigation Bar (GNB) > Profile > About 클릭 시 화면에 표출되는 모달을 통해 현재 서비스에 적용된 라이선스 정보를 확인할 수 있다.
아래는 About 모달 예시 화면으로, License Info 영역을 통해 라이선스 타입, 만료 기한, 잔여 코어 수를 확인할 수 있다.
추가로, , 페이지에서도 라이선스 정보 확인이 가능하다.
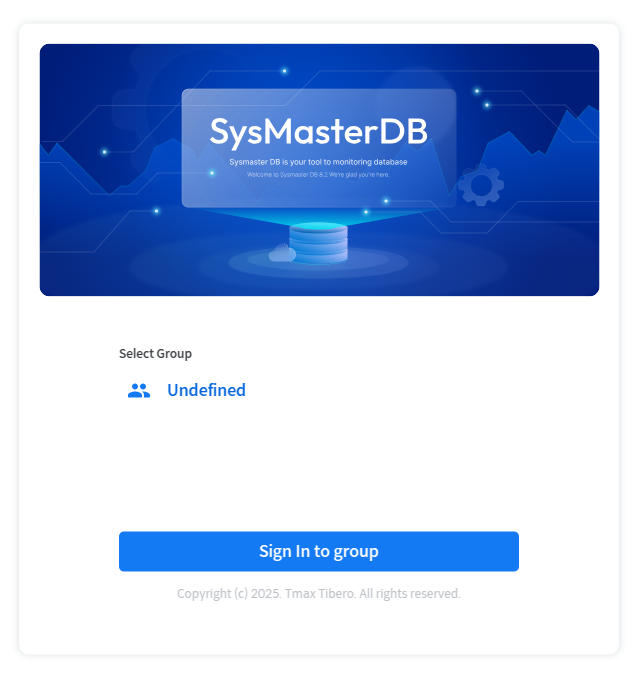
그룹 선택 화면에서는 사용자가 들어갈 그룹을 선택한다. 만약 사용자가 아무런 그룹에 소속되어 있지 않다면, Undefined(그룹 없음)으로 로그인이 가능하다.
원하는 그룹을 선택한 후 Sign In to group 버튼을 누르면 대시보드 화면으로 이동한다.

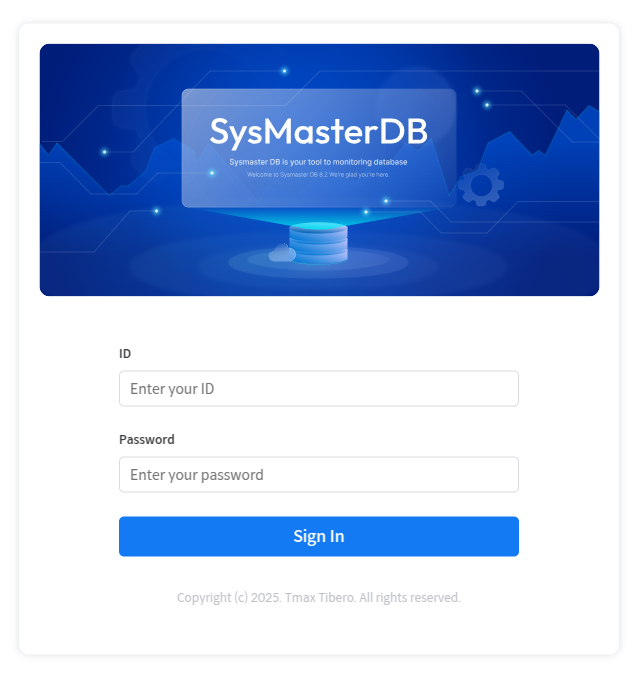
SysMasterDB 8에 접속하기 위해서는 웹 브라우저에 접속한 후 로그인을 해야 한다.
로그인 화면에서 사용자 ID와 패스워드를 입력한 후 [SIGN IN] 버튼을 클릭한다. 이때 로그인에 성공하면 그룹 선택 화면으로 이동한다.
SysMaster DB 8 설치 시 기본적으로 관리자 권한을 가지는 계정을 생성한다. 이때 기본으로 제공되는 관리자 계정의 아이디와 패스워드는 모두 admin이다.
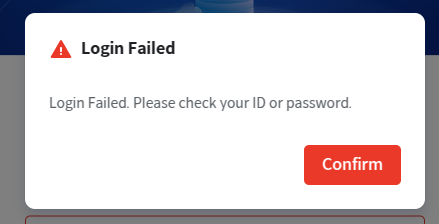
만약 로그인에 실패할 경우 "Login Failed" 다이얼로그를 통해 아이디와 비밀번호를 확인하라는 메시지를 출력하고, 5번 연속 실패할 경우 10분 뒤 로그인하라는 메시지를 출력한다.
Super Admin은 SysmasterDB의 모든 기능을 수행할 수 있는 최고 관리자를 의미한다.
Super Admin 계정은 다음과 같은 권한을 기본적으로 보유한다.
Dashboard에서 인스턴스 등록, 수정, 삭제
Settings > All Groups 메뉴를 통한 그룹 생성, 수정, 삭제
Settings > All Users 메뉴를 통한 SysMasterDB에 등록된 모든 사용자 생성, 수정, 삭제
Super Admin은 SysmasterDB에서 단 한 명만 존재한다.
Admin 계정은 다음과 같은 권한을 기본적으로 보유한다.
Settings > User 메뉴를 통해 소속 그룹의 멤버 관리(사용자 생성, 수정, 삭제)
소속 그룹에서 관제하는 모든 인스턴스에 대한 모든 Configurable Privileges
한 그룹에 Admin은 0명 이상 존재할 수 있다.
모든 사용자는 하나 이상의 그룹에 소속될 수 있다. 그룹에 소속되면 해당 그룹의 역할(Role)을 부여 받게 된다.
ex) admin, user사용자는 한 그룹 당 한 개의 역할을 가질 수 있으며, 여러 개의 그룹에 속한 경우 그룹마다 각각 다른 역할을 가질 수 있다.
그룹에는 인스턴스가 할당된다. 그룹원들은 그룹에 할당된 인스턴스에 대한 권한(Configurable Privileges)을 할당받을 수 있다.
Configurable privileges는 각 유저별 권한을 의미한다.
기능별, 인스턴스별로 존재하며, 어드민이나 슈퍼 어드민이 직접 수정이 가능하다.
기본값은 전부 권한 없음이다.
인스턴스가 명시된 privilege는 해당 인스턴스에서만 기능을 사용할 수 있고, 인스턴스가 명시되지 않은 privilege는 인스턴스와 무관하게 모든 페이지에서 기능을 사용할 수 있다.
변경사항이 생기면 save 버튼이 활성화 되며 save을 눌러 저장을 해야 변경사항이 저장된다. cancel을 누르게 되면 기존 설정값으로 돌아간다.
다음은 privilege별 설명이다.
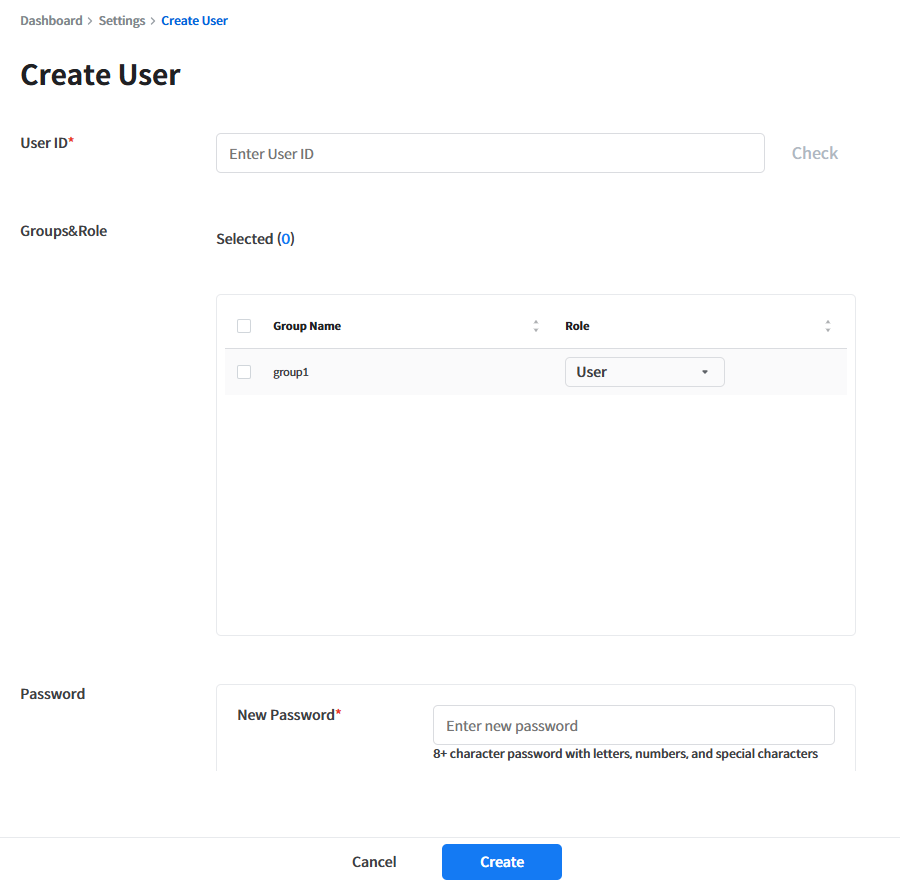
Super Admin과 Admin은 settings에서 유저를 생성할 수 있다.
User ID
유저의 ID
Group&Role
유저를 생성하기 위해서는 id 중복 체크를 필수적으로 진행해야 한다.
비밀번호는 8자 이상, 문자,숫자,특수문자를 넣어서 생성해야 한다.
GNB 우측 상단에 있는 아이콘을 누르면 setting에 접근할 수 있다.
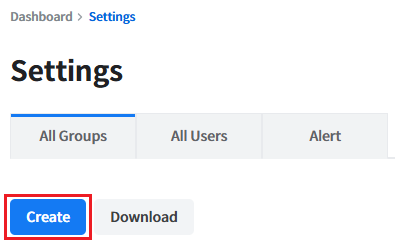
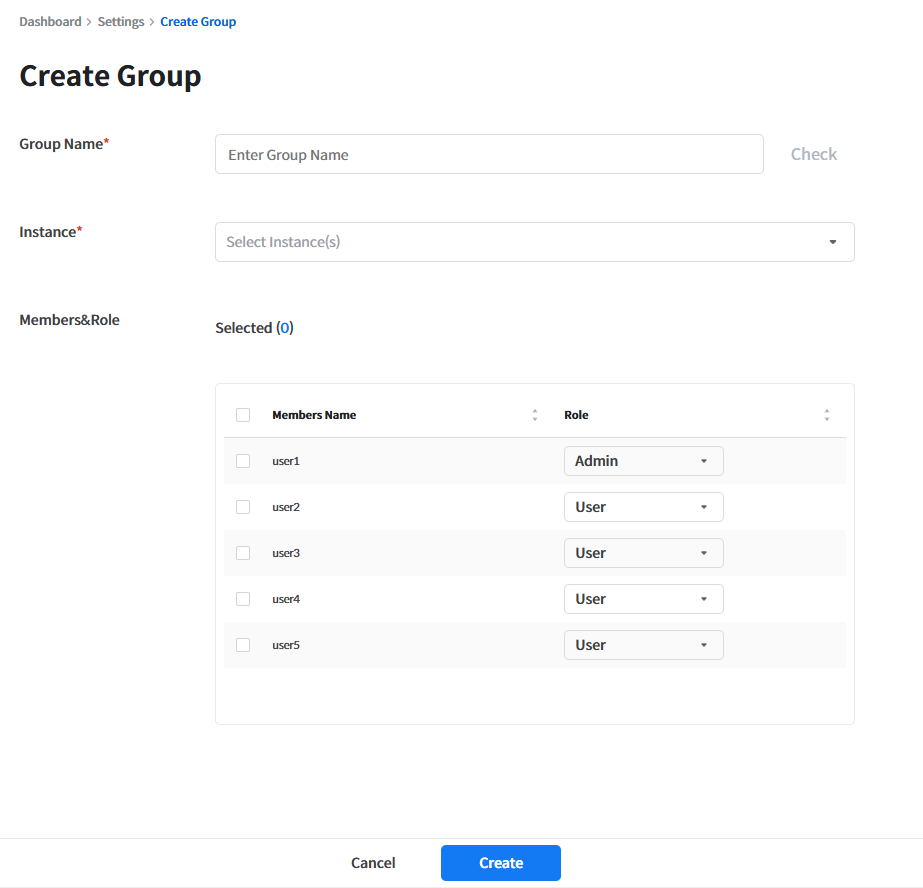
settings 메뉴의 좌측 상단에 있는 all groups 메뉴를 누르고 하단에 있는 create 버튼을 누르면 group을 생성할 수 있다.
All Groups는 슈퍼 어드민에게만 제공되는 메뉴이다.
그룹 생성 시 필요한 항목은 다음과 같다.
로그인 후 첫 화면인 Dashboard에서 import 버튼을 클릭하면 instance를 등록할 수 있다.
아래 예시 화면은 인스턴스 등록 페이지이다.
해당 페이지에서는 모니터링을 위한 인스턴스 연결 테스트 및 등록을 수행할 수 있으며, 현재 서비스에 적용된 라이선스 정보를 상단 License Info 영역을 통해 참고할 수 있다.
Kill Session
선택된 인스턴스의 세션을 강제로 종료시킬 수 있는 권한을 가지게 된다.
Data Export
CSV 파일을 다운로드 할 수 있는 권한을 가지게 된다.
Custom


Group Name
생성할 그룹의 이름을 지정한다.
Instance
그룹에 할당될 인스턴스를 지정한다.
Member&Name
그룹에 넣을 유저를 id기준으로 지정한다.
새로 등록한 instance는 바로 화면에 반영되지 않고, 그룹에 instance를 할당한 후에 Dashboard에서 관제가 가능하다.
생성할 유저가 속할 그룹과 해당 그룹에서의 역할(Role)
Password
유저의 암호
Mail Address
유저의 이메일 주소
Phone Number
유저의 핸드폰 번호
Date Format
서비스 화면에 표시될 날짜 형식
Description
유저에 대한 설명
Dashboard에서 Layout 수정할 수 있는 권한과, Instance Monitoring에서 Layout 생성/수정/삭제 할 수 있는 권한을 가지게 된다.
Data Collection
Table Space Usage와 File Usage에서 선택된 인스턴스의 정보를 collect 할 수 있는 권한을 가지게 된다.
Role
그룹에서 해당 유저의 역할(Role)을 지정한다.
Description
그룹에 대한 설명을 작성한다.
Instance Alias
인스턴스 이름 (카드에 표시되는 정보)
IP Address
관제 대상 DB의 접속 IP
Port
관제 대상 DB의 접속 포트 번호
DB Name
관제 대상 DB의 SID
User ID
관제 대상 DB의 사용자 이름
Password
관제 대상 DB의 사용자 패스워드
TPM Agent ID
인스턴스 ID
Instance Color
인스턴스 고유 색상 (차트에 그려지는 색상)
주의
LOG_REPLICATION_DEST_N = "hostname_N:port_N {LGWR SYNC|LGWR ASYNC|ARCH ASYNC}" 의 IP:PORT와 SysMaster DB 에 Standby 인스턴스 등록할 때 사용한 IP:PORT 가 다르다면 TSC 모니터링 화면의 이 올바르게 보이지 않는다.


Common User는SysmasterDB에서 얻을 수 있는 기본적인 권한이다.
유저는 Super Admin 또는 Admin으로부터 권한(Configurable Privileges)을 할당받는다.
만약 아직 소속된 그룹이 존재하지 않다면, Undefined로 로그인이 가능하고, 로그인 후에는 My Account를 제외한 모든 페이지에서 정보를 열람할 수 없다.